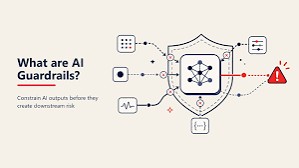
Kehadiran model kecerdasan buatan dalam aplikasi modern memang memberikan lompatan efisiensi yang luar biasa bagi berbagai sektor industri. Namun, menyerahkan kendali aplikasi sepenuhnya kepada model bahasa tanpa mekanisme pengawasan adalah keputusan yang sangat berisiko. Tanpa pagar pembatas yang ketat, peranti cerdas tersebut dapat menghasilkan respons yang menyesatkan, membocorkan data sensitif, hingga mengeksekusi perintah berbahaya yang merusak reputasi perusahaan.
Mengintegrasikan sistem kecerdasan buatan tanpa pengaman ibarat mengendarai mobil balap tanpa rem.
Langkah ceroboh ini berpotensi memicu kerugian finansial dan hukum yang sangat fatal.
Di sinilah peran sistem guardrail atau pagar pengaman kecerdasan buatan menjadi sangat krusial. Guardrail bertindak sebagai lapisan filter pertahanan ganda yang memeriksa setiap pesan masuk (input) dari pengguna dan memvalidasi setiap teks keluaran (output) dari model sebelum ditampilkan di layar. Dengan menerapkan mekanisme pengawasan yang terstruktur, aplikasi berbasis kecerdasan buatan dapat beroperasi secara stabil, aman, dan mematuhi etika serta standar regulasi yang berlaku.
Lantas, apa definisi operasional dari guardrail pada kecerdasan buatan, dan mengapa keberadaannya bersifat wajib dalam pengembangan aplikasi profesional?
Memahami 4 Pilar Utama Arsitektur Guardrail pada Sistem Cerdas
Guna memastikan setiap interaksi pengguna dengan sistem berjalan dalam koridor yang aman dan produktif, seluruh arsitektur guardrail ditopang oleh empat pilar utama berikut:
- Sanitasi Masukan (Input Sanitization): Menyaring kata-kata kasar, kalimat berbau kebencian, atau upaya manipulasi sebelum teks diteruskan ke model utama.
- Pencegahan Injeksi Prompt (Prompt Injection Defense): Menangkal teknik peretasan bahasa yang mencoba memaksa model mengabaikan instruksi dasar keamanan.
- Validasi Format Keluaran (Output Structure Validation): Memastikan jawaban yang dihasilkan model sesuai dengan struktur data yang diharapkan (seperti format JSON yang valid).
- Deteksi Halusinasi & Perlindungan Privasi: Memeriksa apakah keluaran mengandung data pribadi sensitif (PII) atau informasi palsu yang berisiko merugikan pengguna.
Parameter Aplikasi Tanpa Guardrail vs. Berbasis Guardrail
Berikut adalah rangkuman perbandingan parameter operasional dan tingkat keamanan antara aplikasi tanpa filter pengaman dengan sistem yang menerapkan guardrail:
| Parameter Evaluasi Keamanan | Aplikasi Tanpa Guardrail (Rentan) | Aplikasi Berbasis Guardrail (Aman) |
| Ketahanan Terhadap Prompt Injection | Sangat Rendah (Mudah dimanipulasi oleh teknik jailbreak) | Sangat Tinggi (Setiap manipulasi teks langsung diblokir) |
| Perlindungan Data Pribadi (PII) | Berisiko tinggi membocorkan nomor telepon atau KTP | Otomatis menyamarkan (masking) informasi sensitif |
| Kepatuhan Format Data Aplikasi | Sering gagal karena model bisa menghasilkan teks acak | Dijamin konsisten menggunakan skema validasi ketat |
| Keandalan Reputasi Layanan | Berisiko merusak citra bisnis akibat respons tak terkontrol | Terjaga aman sesuai aturan etika dan aturan korporasi |
Bagaimana Guardrail Bekerja Membentengi Sistem?
Bagi para mahasiswa teknik informatika dan pengembang perangkat lunak, memahami mekanisme teknis di balik implementasi guardrail memberikan wawasan rekayasa sistem yang sangat bernilai:
1. Lapisan Pemeriksaan Ganda (Input and Output Guardrails)
Dalam arsitektur perangkat lunak modern, guardrail bekerja di dua titik krusial. Pada lapisan masukan (input guardrail), sistem akan memeriksa apakah teks dari pengguna mengandung niat jahat (malicious intent) atau instruksi yang melanggar hukum. Jika aman, teks diteruskan ke model AI. Setelah model menghasilkan jawaban, lapisan keluaran (output guardrail) kembali melakukan pemindaian cepat untuk memastikan bahwa jawaban tersebut tidak mengandung halusinasi ilmiah, ujaran kebencian, atau informasi rahasia peladen.
2. Pemanfaatan Pustaka Kerangka Kerja Pengaman (Guardrail Frameworks)
Pengembang tidak perlu membangun sistem pengaman ini dari nol. Di industri, terdapat berbagai pustaka sumber terbuka (open-source) populer seperti Guardrails AI, NeMo Guardrails dari NVIDIA, atau Llama Guard. Pustaka ini memungkinkan insinyur untuk mendefinisikan aturan keamanan menggunakan bahasa deklaratif sederhana yang siap dipasang sebagai middleware di antara antarmuka pengguna dan peladen model.
Langkah Taktis Menerapkan Guardrail Sederhana dalam Pemrograman
Guna memastikan Anda sanggup merancang aplikasi cerdas yang aman saat mengerjakan proyek perkuliahan atau portofolio, terapkan prinsip dasar berikut:
1. Buat Skrip Filter Validasi Berbasis Bahasa Python
Mulailah belajar membuat fungsi validator sederhana di Python yang bertindak sebagai middleware. Cobalah membuat skrip yang dapat mendeteksi apakah pesan pengguna mengandung alamat email atau nomor kartu kredit, lalu lakukan penyamaran karakter (character masking) sebelum data tersebut dikirimkan ke API model kecerdasan buatan.
5 Langkah Taktis Mahasiswa Menyiapkan Diri Menguasai Keamanan Sistem AI
Guna memastikan kompetensi perancangan perangkat lunak dan portofolio karier Anda diakui secara akademis serta profesional, terapkan lima panduan praktis berikut:
- Pelajari Pemrograman Efisien Alokasi Memori (C/C++ dan Rust): Kuasai logika dasar pengelolaan variabel dan alokasi memori komputer agar kamu memahami bagaimana sistem bekerja di tingkat terbawah.
- Kuasai Administrasi Sistem Berbasis Lingkungan Linux: Gunakan sistem operasi berbasis terminal Linux (seperti Ubuntu Server) untuk mengelola peladen dan skrip pengaman secara mandiri.
- Pahami Dasar Kontainerisasi dan Otomatisasi (Docker & Bash Scripting): Pelajari cara menyematkan layanan guardrail ke dalam wadah Docker agar portofolio inovasi Anda siap diuji dalam skala produksi.
- Dokumentasikan Seluruh Proyek di GitHub secara Rapi: Unggah kode sumber, dokumentasi arsitektur sistem, dan catatan eksperimen keamanan secara terstruktur di platform GitHub untuk membangun portofolio profesional.
- Bangun Kebiasaan Mempelajari Standar Keamanan OWASP untuk AI: Biasakan diri untuk selalu mengeksplorasi panduan kerentanan sistem kecerdasan buatan terkini guna memperluas wawasan rekayasa perangkat lunak Anda.
Pembekalan Kesiapan Industri dan Karakter Unggul di Perguruan Tinggi
Proses pencetakan sarjana komputer, teknik, dan bisnis digital yang tidak hanya canggih secara penguasaan teori akademis di ruang kuliah (hard skills), melainkan memiliki ketajaman wawasan industri teknologi tinggi, mahir memahami apa itu guardrail pada AI dan kenapa wajib ada di aplikasi berbasis AI, siap bersaing di pasar kerja global, serta berakhlak mulia memerlukan ekosistem pendidikan tinggi yang kondusif, berwawasan industri, dan terstruktur.
Universitas Ma’soem hadir sebagai salah satu perguruan tinggi swasta di Bandung yang mencetak lulusan berkualifikasi siap kerja, berjiwa wirausaha, serta memegang teguh nilai-nilai akhlakul karimah. Kampus ini memahami kebutuhan industri modern dengan merancang kurikulum yang relevan, fleksibel, dan terintegrasi dengan dunia kerja. Informasi mengenai berbagai program studi unggulan dapat kamu pelajari secara mendalam melalui beberapa pilihan jurusan.
Selain itu, bagi calon mahasiswa yang sudah bekerja atau memiliki kesibukan lain namun tetap ingin menempuh gelar sarjana tanpa mengganggu rutinitas harian, kampus menyediakan sistem perkuliahan terpadu melalui fasilitas Hybrid Class No Ribet. Program ini menjadi solusi tepat untuk meraih gelar akademik berkulitas dengan fleksibilitas tinggi.
Guna memastikan semua lapisan masyarakat dapat menikmati pendidikan berkualitas, kampus juga menyediakan skema bantuan pendidikan dan program Beasiswa yang menarik bagi mahasiswa berprestasi di bidang akademis maupun non-akademis.
Informasi Pendaftaran Mahasiswa Baru
Langkah awal menuju karier impian di dunia industri kreatif digital dimulai dari sini. Dapatkan informasi selengkapnya mengenai jadwal penerimaan, alur pendaftaran, serta rincian program studi melalui kanal layanan resmi:
- Situs Layanan PMB: pmb.masoemuniversity.com
- Konsultasi WhatsApp: +62 851 8563 4253
- Akun Instagram Resmi: @masoem_university