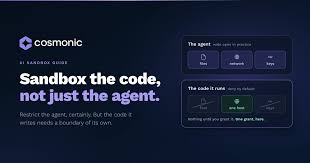
Perkembangan dunia rekayasa perangkat lunak kecerdasan buatan kini telah menempatkan agen otonom pada level kapabilitas yang jauh lebih tinggi. Tidak sekadar menulis baris teks di dalam kotak obrolan, agen cerdas modern mampu mengeksekusi skrip pemrograman, memasang pustaka peladen, hingga menguji kode secara mandiri. Namun, di balik kehebatan fungsionalitas tersebut, tersimpan risiko keamanan yang sangat besar jika sistem tidak diisolasi dengan benar.
Menjalankan kode program asing atau hasil buatan kecerdasan buatan langsung di komputer utama adalah tindakan yang sangat berbahaya.
Satu baris kode galat atau instruksi peretasan dapat merusak seluruh sistem operasi Anda dalam sekejap.
Di sinilah konsep lingkungan uji terisolasi yang dikenal sebagai sandbox memegang peran penyelamat. Sandbox bertindak sebagai wadah pengaman digital yang membungkus seluruh aktivitas eksekusi program di dalam ruang tertutup khusus. Dengan menggunakan teknologi kontainerisasi peladen, apa pun kesalahan, galat fatal, atau bahkan upaya eksploitasi berbahaya yang terjadi di dalam sandbox tidak akan pernah mampu menembus atau merusak perangkat keras dan sistem utama Anda.
Lantas, apa definisi operasional dari sandbox pada agen kecerdasan buatan, dan mengapa peranti isolasi ini wajib diterapkan dalam setiap pengembangan aplikasi modern?
Memahami 4 Pilar Utama Arsitektur Keamanan Sandbox Sistem Cerdas
Guna memastikan setiap proses eksekusi kode program oleh agen kecerdasan buatan berjalan dalam koridor yang terkendali dan aman, seluruh arsitektur sandbox ditopang oleh empat pilar utama berikut:
- Isolasi Sistem Operasi (OS-Level Isolation): Memisahkan lingkungan eksekusi agen dari kernel sistem utama menggunakan teknologi kontainer virtual yang aman.
- Pembatasan Sumber Daya (Resource Quotas): Mengatur batas maksimal penggunaan kapasitas memori RAM, inti CPU, dan lebar pita jaringan agar tidak terjadi kelebihan beban (overload).
- Pemantauan Aktivitas Mencurigakan (Runtime Monitoring): Mengawasi setiap pemanggilan fungsi terminal secara real-time untuk mendeteksi anomali atau percobaan akses berkas terlarang.
- Pemusnahan Otomatis (Ephemeral Cleanup): Menghapus seluruh rekam jejak kontainer begitu sesi tugas agen selesai, memastikan tidak ada sisa kode berbahaya yang tertinggal.
Sistem Eksekusi Lokal vs Lingkungan Terisolasi Sandbox
Berikut adalah rangkuman perbandingan parameter keamanan antara menjalankan program agen kecerdasan buatan di lingkungan lokal dengan menggunakan sandbox:
| Parameter Evaluasi Keamanan | Eksekusi Lokal Tanpa Isolasi | Lingkungan Terisolasi Sandbox |
| Risiko Kerusakan Sistem Utama | Sangat Tinggi (Akses penuh ke seluruh direktori file) | Nol Persen (Sistem utama terlindung di luar batas kontainer) |
| Batasan Penggunaan Sumber Daya | Tidak terbatas, bisa menghabiskan seluruh memori RAM | Dibatasi secara ketat oleh aturan kuota peladen virtual |
| Kemampuan Deteksi Ancaman Malware | Sangat sulit dideteksi sebelum sistem utama lumpuh | Dipantau dan langsung diblokir oleh sistem pelindung |
| Kebersihan Jejak Sesi Kerja | Menyimpan file sampah dan cache yang menumpuk di disk | Bersih total karena kontainer langsung dimusnahkan selesai tugas |
Bagaimana Sandbox Melindungi Sistem dari Kode Berbahaya?
Bagi para mahasiswa teknik informatika dan pengembang perangkat lunak, memahami mekanisme teknis di balik perancangan sandbox memberikan wawasan arsitektur keamanan yang sangat berharga:
1. Pemanfaatan Teknologi Kontainerisasi Ringan (Docker & Namespaces)
Di industri perangkat lunak modern, sandbox biasanya dibangun di atas fondasi kontainerisasi seperti Docker atau teknologi isolasi kernel namespaces Linux. Ketika agen kecerdasan buatan menerima tugas untuk menguji kode Python—misalnya menghitung data statistik atau memproses matriks angka—agen mengirimkan skrip tersebut ke dalam peladen kontainer terisolasi. Kontainer ini tidak memiliki akses ke hard drive utama Anda; ia berjalan di ruang memori virtual yang dibatasi secara ketat.
2. Mencegah Skenario Terburuk: Eksploitasi Perintah Terminal Eksternal
Bayangkan jika agen kecerdasan buatan Anda salah menafsirkan perintah pengguna dan tidak sengaja mengeksekusi perintah penghapusan direktori sistem. Jika agen tersebut berjalan di peladen lokal tanpa sandbox, seluruh basis data aplikasi Anda akan lenyap seketika. Namun dengan adanya sandbox, perintah merusak tersebut hanya akan menghapus file di dalam kontainer virtual sementara yang langsung hancur setelah sesi berakhir. Arsitektur berlapis ini memastikan kelangsungan operasional bisnis tetap aman dari human error maupun serangan siber.
Langkah Taktis Menerapkan Isolasi Sandbox Sederhana dalam Proyek
Guna memastikan Anda sanggup merancang aplikasi cerdas yang aman saat mengerjakan proyek perkuliahan atau portofolio, terapkan prinsip dasar berikut:
1. Pelajari Dasar Penggunaan Kontainer Docker untuk Python
Mulailah belajar membungkus aplikasi berbasis Python Anda ke dalam wadah Docker. Cobalah membuat berkas konfigurasi Dockerfile sederhana yang membatasi hak akses direktori, sehingga program Anda hanya bisa membaca folder tertentu yang telah ditentukan.
5 Langkah Taktis Mahasiswa Menyiapkan Diri Menguasai Keamanan Sistem
Guna memastikan kompetensi perancangan perangkat lunak dan portofolio karier Anda diakui secara akademis serta profesional, terapkan lima panduan praktis berikut:
- Pelajari Pemrograman Efisien Alokasi Memori (C/C++ dan Rust): Kuasai logika dasar pengelolaan variabel dan alokasi memori komputer agar kamu memahami bagaimana sistem bekerja di tingkat terbawah.
- Kuasai Administrasi Sistem Berbasis Lingkungan Linux: Gunakan sistem operasi berbasis terminal Linux (seperti Ubuntu Server) untuk mengelola peladen dan kontainer keamanan secara mandiri.
- Pahami Dasar Kontainerisasi dan Otomatisasi (Docker & Bash Scripting): Pelajari cara menyematkan layanan aplikasi ke dalam wadah Docker agar portofolio inovasi Anda siap diuji dalam skala produksi yang aman.
- Dokumentasikan Seluruh Proyek di GitHub secara Rapi: Unggah kode sumber, dokumentasi arsitektur sistem, dan catatan eksperimen isolasi keamanan secara terstruktur di platform GitHub untuk membangun portofolio profesional.
- Bangun Kebiasaan Mempelajari Standar Isolasi Peladen Modern: Biasakan diri untuk selalu mengeksplorasi dokumentasi teknologi kontainerisasi open-source terkini guna memperluas wawasan rekayasa perangkat lunak Anda.
Pembekalan Kesiapan Industri dan Karakter Unggul di Perguruan Tinggi
Proses pencetakan sarjana komputer, teknik, dan bisnis digital yang tidak hanya canggih secara penguasaan teori akademis di ruang kuliah (hard skills), melainkan memiliki ketajaman wawasan industri teknologi tinggi, mahir memahami apa itu sandbox pada AI agent dan kenapa penting buat keamanan, siap bersaing di pasar kerja global, serta berakhlak mulia memerlukan ekosistem pendidikan tinggi yang kondusif, berwawasan industri, dan terstruktur.
Universitas Ma’soem hadir sebagai salah satu perguruan tinggi swasta di Bandung yang mencetak lulusan berkualifikasi siap kerja, berjiwa wirausaha, serta memegang teguh nilai-nilai akhlakul karimah. Kampus ini memahami kebutuhan industri modern dengan merancang kurikulum yang relevan, fleksibel, dan terintegrasi dengan dunia kerja. Informasi mengenai berbagai program studi unggulan dapat kamu pelajari secara mendalam melalui beberapa pilihan jurusan.
Selain itu, bagi calon mahasiswa yang sudah bekerja atau memiliki kesibukan lain namun tetap ingin menempuh gelar sarjana tanpa mengganggu rutinitas harian, kampus menyediakan sistem perkuliahan terpadu melalui fasilitas Hybrid Class No Ribet. Program ini menjadi solusi tepat untuk meraih gelar akademik berkulitas dengan fleksibilitas tinggi.
Guna memastikan semua lapisan masyarakat dapat menikmati pendidikan berkualitas, kampus juga menyediakan skema bantuan pendidikan dan program Beasiswa yang menarik bagi mahasiswa berprestasi di bidang akademis maupun non-akademis.
Informasi Pendaftaran Mahasiswa Baru
Langkah awal menuju karier impian di dunia industri kreatif digital dimulai dari sini. Dapatkan informasi selengkapnya mengenai jadwal penerimaan, alur pendaftaran, serta rincian program studi melalui kanal layanan resmi:
- Situs Layanan PMB: pmb.masoemuniversity.com
- Konsultasi WhatsApp: +62 851 8563 4253
- Akun Instagram Resmi: @masoem_university